Domain vlgi.de kaufen?
Wir ziehen mit dem Projekt
vlgi.de um.
Sind Sie am Kauf der Domain
vlgi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vlgi.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **

Ähnliche Suchbegriffe für Sicherheitstests
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
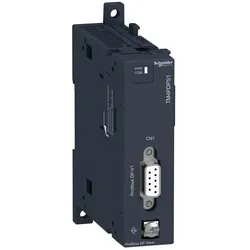
Schneider Electric Kommunikation TM4 Modul TM4PDPS1Anzahl der HW-Schnittstellen Industrial Ethernet=1Mit optischer Schnittstelle=neinUnterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=neinUnterstützt Protokoll für PROFIBUS=jaUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=neinUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für INTERBUS-Safety=neinUnterst...227,36 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **

Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
Ähnliche Suchbegriffe für Sicherheitstests
-
Schneider Electric Kommunikation TM4 Modul TM4PDPS1Anzahl der HW-Schnittstellen Industrial Ethernet=1Mit optischer Schnittstelle=neinUnterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=neinUnterstützt Protokoll für PROFIBUS=jaUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=neinUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für INTERBUS-Safety=neinUnterst...227,36 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Osram Knx-Schnittstelle Zur Bidirektionalen KommunikationLichtmanagementsysteme. Produkteigenschaften: Vollständig mit der ETS-Software konfigurierbar und kann bis zu 250 Gruppenobjekte verarbeiten, Spannungsversorgung mittels KNX Bus, kein dezidiertes Gerät benötigt, KNX Programmierinterface gemäß KNXnet/IP Spezifikation, LEDs zeigen verschiedene Arbeitsmodi und Kommunikationsfehler auf LAN und KNX Bus an, Taster für Diagnosefunktionalität, Produktvorteile: Bi-direktionale Kommunikation zwischen KNX und kompatiblen OSRAM LMS und Sensoren, In Kombination mit DALI Professional, App-Steuerung zusätzlich zu KNX möglich, Mit DALI Professional, sind DALI Sensor Information im KNX verfügbar, In Verbindung mit DALI Professional wird eine solide und einfache Lichtregelung ermöglicht, In Kombination mit DALI Professional HCL, sind RGB-Lösungen in KNX möglich, Anwendungsgebiete: Industrie mit hervorragender Lichtregelung, auch im Hochregallagerbereich, Office mit High-End-HCL-Funktionalität, Repräsentative Bereiche mit mehrfarbigen Effekten und Tunable White, Shop und Einzelhandel mit farbigem und Tunable White gesteuerter Beleuchtung, Gesundheitswesen und Hotellerie mit HCL-Funktionalität, Technische Daten: Länge: 90 mm, Breite: 18 mm, Höhe: 62 mm, Nettogewicht: 40 g, Nennstrom: 20 mA, Material: Kunststoff, Farbe: Grau, EAN: 40621720200082012,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric Kommunikation TM4 Modul TM4ES4Anzahl der HW-Schnittstellen Industrial Ethernet=4Mit optischer Schnittstelle=neinUnterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=jaUnterstützt Protokoll für PROFIBUS=neinUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=jaUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für INTERBUS-Safety=neinUnterstüt...133,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
-
Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
-
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.